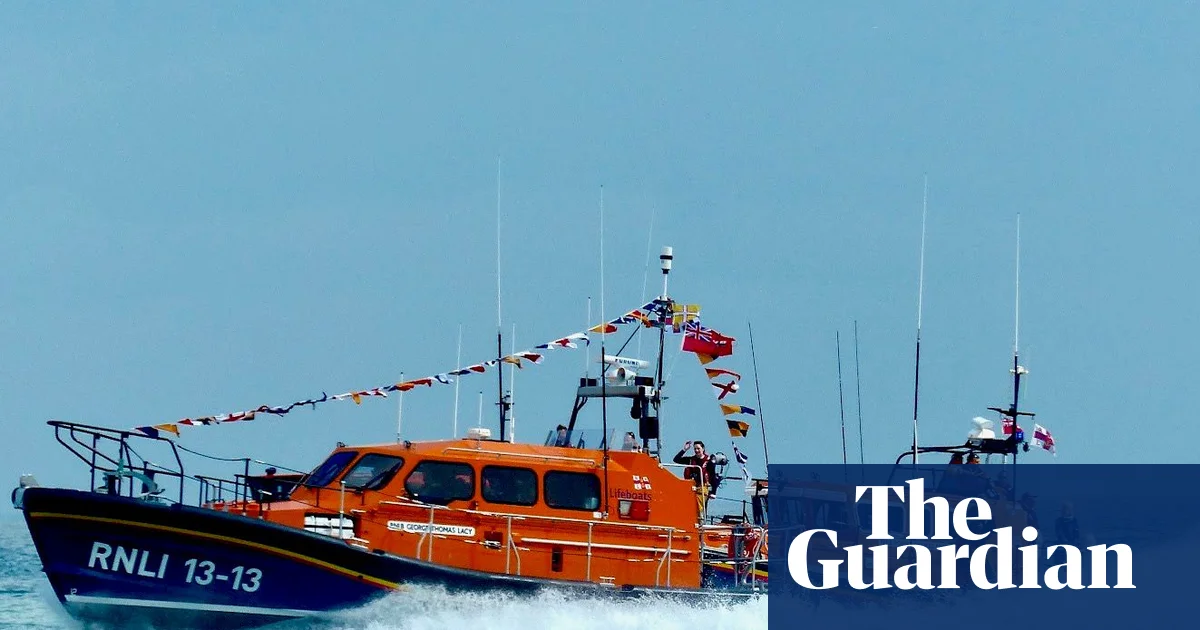
Королевский национальный институт спасательных шлюпок (RNLI) предупредил своих сторонников о том, что их персональная информация могла быть похищена хакерами. Об этом сообщает портал Qazaqyia.kz со ссылкой на издание The Guardian.
В письме, приложенном к осеннему выпуску журнала Lifeboat, благотворительная организация предупредила членов о том, что их «имя, контактные данные и записи о взаимодействии с RNLI» могли быть скомпрометированы в результате атаки на компанию, которую она использует для управления взаимоотношениями с клиентами.
Газета The Telegraph, первой сообщившая об этой истории, заявила, что RNLI сообщила своим сторонникам, что компания Beacon CRM рекомендовала RNLI «исходить из того, что данные, хранящиеся в её системах, были похищены» в ходе кибератаки, затронувшей около 1500 благотворительных организаций в конце июля.
В письме также отмечалось, что на сегодняшний день нет доказательств неправомерного использования, распространения или публикации персональных данных членов. Однако новость об утечке появилась после того, как RNLI стала объектом нападок со стороны людей, возражающих против того, чтобы организация приходила на помощь людям, пытающимся добраться до Великобритании на небольших лодках.
В четверг стало известно, что станция спасательных шлюпок в Портсмуте, расположенная недалеко от места, где ультраправые активисты пытались помешать высадке просителей убежища, была вынуждена временно закрыться.
В воскресенье 6 сентября активисты попытались заблокировать дорогу, ведущую к месту высадки, где два экипажа RNLI помогли доставить лодку со 120 просителями убежища в Истни в Портсмуте, в нескольких сотнях метров от станции спасательных шлюпок. В ходе столкновений пострадали полицейские.
В последующие дни членов экипажа спасательных шлюпок называли предателями, а против благотворительной организации прошли протесты, в том числе у штаб-квартиры RNLI в близлежащем Пуле, где музей, рассказывающий историю RNLI, временно закрылся.
Станция спасательных шлюпок в Портсмуте удалила свою страницу в Facebook, а волонтёрам RNLI по всей Великобритании было рекомендовано рассмотреть возможность не носить брендированную одежду организации, если они считают, что это может подвергнуть их риску.
Вице-президент RNLI сэр Робин Нокс-Джонстон осудил запугивание сотрудников и волонтёров, включая «онлайн- и физическое насилие», как «откровенно постыдное». Ультраправые протестующие призывали людей прекратить жертвовать благотворительной организации, но она сообщила, что впоследствии испытала «значительный» рост сбора средств.
Она подчеркнула, что только 1,2% её спасательных работ в прошлом году – 109 вызовов из 9058 – были связаны с небольшими лодками в Ла-Манше.
В отчёте о взломе, опубликованном Beacon CRM ранее в этом месяце, говорилось, что нет доказательств того, что это была целенаправленная атака на Beacon или какого-либо конкретного клиента, и что кибератакующий связался с ней «только чтобы указать, что он удалит любые данные, которые он похитил, и никакая копия не будет сохранена, продана или передана».
Представитель RNLI заявил: «Beacon CRM работает со многими благотворительными организациями и организациями по всей Великобритании и Ирландии, и хотя они не могут подтвердить, к каким именно записям был получен доступ или какие были загружены, она рекомендовала всем пострадавшим организациям, включая RNLI, исходить из того, что данные, хранящиеся в её системах, были похищены.
На данном этапе нет доказательств того, что информация, касающаяся сторонников RNLI, была опубликована, распространена в интернете или иным образом использована во вред.»