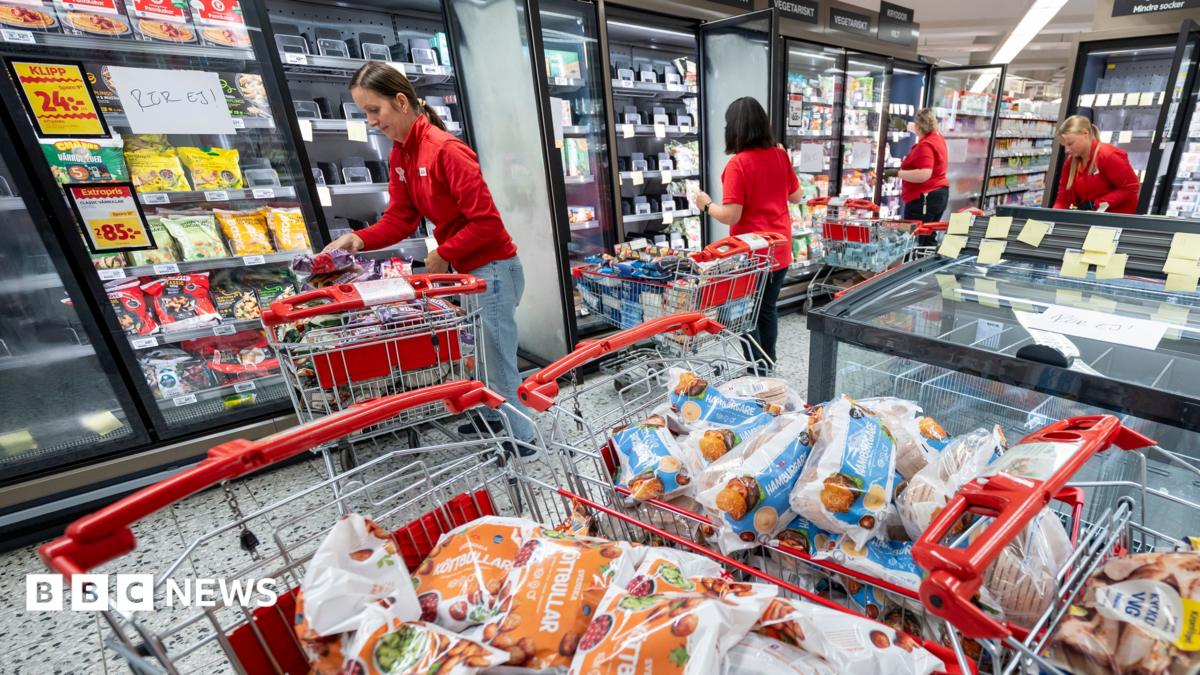
Серия кибератак, которым в понедельник подверглись сети супермаркетов как минимум в девяти европейских странах, заставила чиновников Евросоюза предупредить о преднамеренной попытке нарушить цепочку поставок продовольствия. Об этом сообщает портал Qazaqyia.kz со ссылкой на издание BBC News.
О проблемах сообщили супермаркеты в Бельгии, Эстонии, Финляндии, Ирландии, Италии, Люксембурге, Нидерландах, Португалии и Швеции, а значительное повышение температуры в морозильниках вынудило ритейлеров выбрасывать продукты. По сообщениям, температура в сетях по всей Европе поднималась до 50°C (122°F).
Пока никто не взял на себя ответственность за кибератаки.
Евросоюз выразил обеспокоенность атаками, которые произошли через три недели после кибератаки, нарушившей работу 700 французских продуктовых магазинов и приведшей к потерям продуктов, оцениваемым в десятки миллионов евро.
Безопасность холодильных систем, а также других устройств, которые можно контролировать удаленно, усилила опасения по поводу гибридных атак при поддержке государств.
Комиссар ЕС по продовольствию и сельскому хозяйству Кристоф Хансен заявил, что блок относится к инцидентам очень серьезно, и предупредил о дальнейших сбоях в будущем.
Представитель комиссии Томас Ренье воздержался от обвинений, но сказал: «Эти инциденты, конечно, в очередной раз показывают, как кибератаки могут нарушать работу жизненно важных служб и влиять на повседневную жизнь граждан». «Это не единичные инциденты, и мы должны collectively быть устойчивыми и готовыми к таким киберинцидентам».
В Италии правительство Джорджии Мелони провело встречу с руководителями спецслужб, но заявило, что воздействие «в настоящее время очень ограничено» и большая часть цепочки распределения продуктов имеет современные системы безопасности, способные отражать такие атаки.
По данным национального агентства по кибербезопасности, пострадали как минимум четыре супермаркета Co-op на Сицилии и одно предприятие в Тоскане. Канцелярия Мелони заявила, что пострадавшие предприятия «в основном все еще оснащены устаревшими системами безопасности с интерфейсами, напрямую открытыми в интернет, и неадекватными механизмами аутентификации».
Бельгийские супермаркеты оказались среди наиболее пострадавших: десятки магазинов сообщили об отказах холодильного оборудования. Федеральные прокуроры начали расследование.
Матье Тильман, менеджер супермаркета Delhaize в Бельгии, сказал, что был шокирован такой атакой: «Я даже не понимаю, как кто-то мог это сделать... Как мы можем выбрасывать столько еды? Мне это действительно тяжело. В такие моменты просто хочется уволиться».
В Ирландии 13 магазинов SuperValu пострадали от того, что владелец сети Musgrave Group назвал киберинцидентом. «Пополнение запасов охлажденных и замороженных продуктов в пострадавших магазинах уже идет полным ходом», — заявил представитель в понедельник.
Небольшое число угловых магазинов в Нидерландах также пострадало от сбоев. В прошлом месяце сеть супермаркетов Albert Heijn была вынуждена отключить несколько сервисов из-за отдельной кибератаки.
В Португалии группа Mosqueteiros сообщила, что инциденты в семи магазинах Intermarché связаны с кибератакой, которая «по-видимому, была нацелена на внешнего поставщика услуг, отвечающего за управление холодильными системами».
Шведская сеть ICA также заявила, что «ограниченное число» ее магазинов столкнулось с проблемами с охлаждением, не подтверждая кибератаку, а национальные агентства кибербезопасности Швеции заявили, что отслеживают инцидент.
В Финляндии нерегулярные температуры были обнаружены в нескольких небольших продуктовых магазинах, принадлежащих группе Kesko, которая заявила, что расследует проблему.
В Эстонии как минимум один супермаркет подвергся атаке хакеров, которые подняли температуру в холодильных установках до 50°C, сообщила общественная телерадиокомпания ERR.
В Великобритании Национальный центр кибербезопасности (NCSC) предупредил британских ритейлеров обновить программное обеспечение для контроля температуры в холодильниках. Агентство заявило, что страна, вероятно, подвергнется кибератаке на критическую национальную инфраструктуру с использованием ИИ в течение двух лет.
Ричард Хорн, глава Национального центра кибербезопасности, сказал в программе Today на BBC Radio 4, что в Великобритании было несколько случаев, когда «уязвимые технологии были использованы» после кибератак. «Мы не знаем полного воздействия, но мы знаем, что есть пара случаев, когда уязвимые технологии были использованы, и мы работаем с этими организациями». На вопрос, есть ли доказательства того, что британские супермаркеты или морозильники той же марки или модели были целью, Хорн сказал: «Это не только супермаркеты, это вся цепочка поставок продовольствия, и мы работали всю ночь, предупреждая организации, где мы видим, что у них есть открытые технологии, уязвимые таким образом».