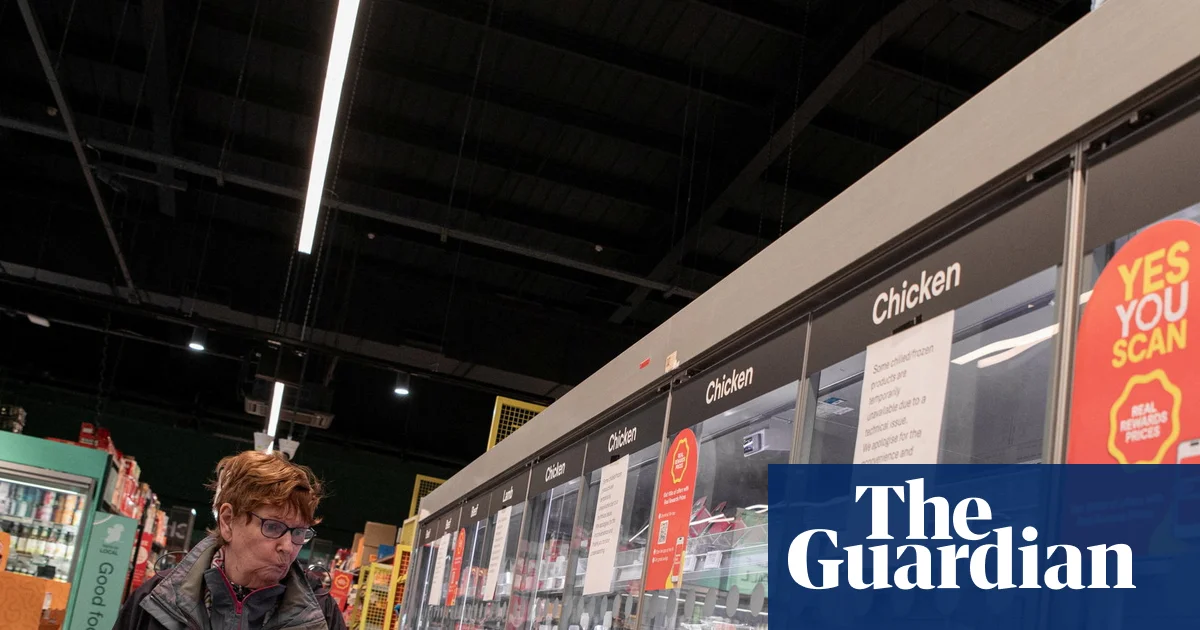
Холодильники и морозильники в супермаркетах семи европейских стран вышли из строя, а их термостаты в некоторых случаях удалённо поднимали до 50°C (122°F). Об этом сообщает портал Qazaqyia.kz со ссылкой на издание The Guardian.
ЕС осудил то, что назвал «преднамеренной попыткой нарушить нашу цепочку поставок продовольствия и подорвать доверие потребителей к ней».
Атака затронула холодильники в бельгийских магазинах Carrefour, Intermarché и Ikea, в Coop и ICA в Швеции, Delhaize в Люксембурге, Kesko в Финляндии, SupaValu в Ирландии и магазины в Эстонии.
Это выглядело как повторение атак трёхнедельной давности, когда французским ритейлерам пришлось утилизировать огромные объёмы продуктов после того, как их холодильники внезапно перегрелись из-за того, что анонимные хакеры захватили контроль над их подключённым к интернету программным обеспечением для управления приборами.
Нечто подобное могло произойти в США в начале августа, когда серия загадочных сбоев холодильников произошла в магазинах как минимум на шести военных базах. Пентагон расследует предполагаемый взлом.
Есть опасения, что это сигнализирует о новом фронте в тактике кибератак и взломов. Холодильники не уникальны тем, что их системы управления доступны хакерам. Многие печи, стиральные и посудомоечные машины, а также системы центрального отопления подключены к интернету для обеспечения удалённого доступа и автоматического управления.
Ни одна политически мотивированная группа «хактивистов» не взяла на себя ответственность, и ни одна группировка, использующая программы-вымогатели, не эксплуатировала уязвимость, чтобы потребовать от супермаркетов выкуп — что в любом случае было бы сложно, поскольку ущерб уже нанесён, когда их холодильники перегреваются.
«Два наиболее вероятных сценария атрибуции для меня — это своего рода демонстрация возможностей со стороны государственных структур или некий хакер-одиночка, совершающий эти атаки по личным причинам», — сказал Рейф Пиллинг, старший директор по анализу угроз в компании по кибербезопасности Sophos.
Теория о связанном с государством субъекте кажется наиболее вероятной, отчасти из-за очевидного психологического воздействия на большие группы населения, когда продукты исчезают с полок. Считается, что Северная Корея стоит за недавней кражей криптовалюты Binance, но в этом случае хакеры, связанные с Россией и Китаем, также могут быть в числе подозреваемых.
Руководители западных разведок заявляют, что Москва ведёт кампанию саботажа в Европе, которая принимает множество различных форм и, вероятно, усилится в ближайшие месяцы.
Определить виновника сложнее из-за относительной простоты взлома. Вредоносное ПО не требовалось, а значит, на месте преступления нет следов оружия. Пиллинг сравнил это с «надеванием резиновых перчаток и вмешательством в переключатели».
Программное обеспечение, управляющее коммерческими холодильниками, подключено к интернету, а значит, строки кода могут быть уязвимы для хакеров. В отличие от настольных или мобильных устройств, где пользователей и IT-менеджеров часто предупреждают о необходимости установки обновлений, содержащих патчи для устранения постоянно появляющихся уязвимостей, программное обеспечение в таких устройствах, как холодильники, может оставаться без обновлений в течение длительного времени.
Ник Джексон, директор по кибероперациям в компании по кибербезопасности Bitdefender, сказал, что одной из причин, по которой компании могут медлить с установкой патчей, является то, что их применение может занимать время, что оставляет периоды, когда оборудование должно быть отключено от сети — очевидная проблема для продовольственных ритейлеров. Но он сказал, что более простое объяснение может заключаться в том, что люди, управляющие холодильниками, не осведомлены о проблеме, «не думают об этом, и это не стоит первым пунктом в их повестке дня».
В понедельничной волне инцидентов Coop в Швеции заявила, что некоторые из её холодильников были подключены к мобильной сети 4G, что делало их более уязвимыми. ICA сообщила, что её систему предоставила датская компания Danfoss, у которой были проблемы во Франции.
Простое решение — установить патчи для их программных систем. По данным бельгийской группы по производству холодильников Sabcobel, последствия понедельничного взлома могли бы быть гораздо серьёзнее, если бы они не начали устанавливать патчи на холодильники после атаки во Франции 12 октября.
В Великобритании, которая пока не пострадала, ритейлеры «в настоящее время работают с Национальным центром кибербезопасности (NCSC), чтобы обеспечить максимальную защиту своих холодильников и морозильников от потенциальных атак», — сказал Грэм Уинн, помощник директора по вопросам регулирования Британского консорциума розничной торговли.
Подключённые к интернету холодильные системы наиболее популярны в таких странах, как Франция, Италия, Греция и Бельгия, по данным компании по кибербезопасности Forescout.
Дэниел дос Сантос, её вице-президент по исследованиям, сказал: «Когда мы проверяли данные об этих уязвимых системах супермаркетов в интернете, Великобритания не входит в топ-10». Он сказал, что риск не является незначительным, но «я бы не сказал, что сейчас он очень высок для Великобритании в частности».
Представитель NCSC заявил, что центр «работает со своими международными партнёрами и отраслью, чтобы полностью понять детали инцидента».