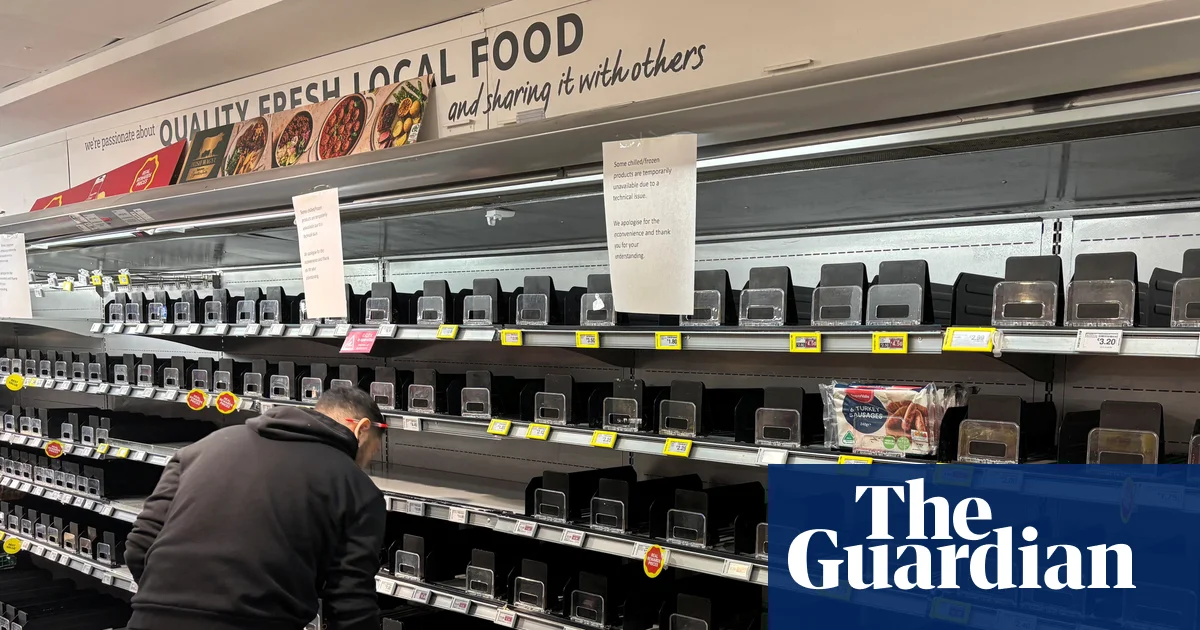
Ұлыбританияның ет жеткізушілері Еуропа бойынша супермаркет тоңазытқыштарының температурасын көтерген хакерлердің кибершабуылына ұшырады. Ұлыбританияның Ұлттық киберқауіпсіздік орталығы (NCSC) зардап шеккен компаниялармен жұмыс істеп жатқанын, бірақ ұлттық деңгейдегі әсердің аз екенін мәлімдеді. Бұл туралы Qazaqyia.kz порталы The Guardian басылымына сілтеме жасап хабарлайды.
Сейсенбі күні NCSC-нің жылдық шолуын таныстыру кезінде сөйлеген орталықтың операциялық директоры Пол Чичестер: «Біз Ұлыбританиядағы бұл оқиғалардан хабардармыз және зардап шеккен ұйымдармен жұмыс істеп жатырмыз. Біз мұны бақылауды жалғастырамыз. Қазіргі уақытта әсер аз», — деді.
Сарапшылар «жалған» тоңазытқыш басқару құрылғыларына жасалған шабуылдардың Ресейге қатысы бар зиянды операцияларға ұқсайтынын атап өтті. Бұл құрылғылар әдейі интернетке қосылып, хакерлерді азғыру үшін орнатылған.
Дүйсенбіде Бельгия, Эстония, Ирландия, Финляндия, Люксембург, Нидерланды және Швециядағы бөлшек сауда компаниялары тоңазытқыш жүйелерінде ақаулар болғанын хабарлады, кейбіреуінде температура 50°C-қа (122°F) дейін көтерілді, ал бірнеше компания хакерлік шабуылға ұшырағанын растады. Ұқсас оқиғалар өткен айда Францияда да тіркелген. Француз супермаркеттерінің тоңазытқыштарына жасалған кибершабуылдың ескірген технологияға, интернетке қосылған әдепкі құпиясөздерге негізделгені белгілі болды.
Әзірге Ұлыбританияның ешбір азық-түлік желісі тікелей зардап шеккен жоқ.
Чичестер NCSC (GCHQ барлау агенттігінің бөлігі) ұйымдармен бірлесіп, олардың технологияларындағы осалдықтарды анықтап, хакерлер оларды пайдаланбай тұрып жабуға тырысып жатқанын айтты. Ол NCSC шабуылдарды кім жасағаны туралы пікір білдіре алмайтынын, бірақ олардың жасанды интеллектке негізделмегенін және «ұзақ уақыт бойы бар» осалдықтарды пайдаланғанын қосты.
NCSC бас директоры Ричард Хорн тоңазытқыш шабуылдары компаниялар мен қоғам алдында тұрған кеңейген киберқауіптің «алғашқы баспалдағы» екенін айтты. Оның сөзінше, жасанды интеллект жүйелері IT желілеріндегі иелері білмейтін немесе жаңартуды ұмытқан ақауларды анықтап отыр. «Сыртта пайдаланылуды күтіп тұрған осалдықтар өте көп», — деді ол.
Агенттіктің бас технологиялық директоры Олли Уайтхаус интернетке қосылған күнделікті тұрмыстық құрылғылардың белгілі бір жағдайларда хакерлерге осал болатынын атап өтті. Ол өндірушілерді технологияны қауіпсіз етуге ынталандыру керектігін, ал тұтынушылар қауіпсіз жабдық үшін көбірек төлеуге дайын болуы керектігін айтты.
Ұлыбританияның Тәуелсіз ет жеткізушілер қауымдастығы (BAMIS) 300-ден астам мүшесінің кейбіреулері хакерлік шабуылдың «қосымша зардабына» ұшырағанын мәлімдеді. Салалық ұйым тоңазытқыш шабуылдарында ет жоғалмағанын, бірақ бұл оқиғалар «азық-түлік индустриясындағы барлық адамға, тізбектің қай кезеңінде болса да, олардың бизнесі біреулер үшін нысана болуы мүмкін екенін еске салады» деп мәлімдеді.
Бір жеткізуші компанияның суық бөліктерінің температурасы 100°C-қа (212°F) дейін көтерілсе, тағы екеуі құрылғыларының еріп бастағанын хабарлады. Қауымдастықтың айтуынша, зардап шеккен құрылғылар сол кезде бос болған. The Grocer сауда басылымы Лондондағы жеміс-көкөніс көтерме саудагерінің де зардап шеккенін, бірақ қор жоғалмағанын хабарлады.
Киберқауіпсіздік зерттеушілері Данияның Danfoss компаниясының «жалған» тоңазытқыш басқару құрылғыларына жасалған шабуылдардың (Еуропаның негізгі бөлігінде хакерлер осы құрылғыларды нысанаға алған) Ресейге қатысы бар соңғы операцияларға ұқсайтынын айтты. Киберқорғаныс компаниясы Lupovis-тің бас директоры Ксавье Беллекенс 20 қазан мен 30 қазан аралығында 91 түрлі көзден 256 шабуыл әрекеті тіркелгенін хабарлады. Олар нақты Danfoss тоңазытқыш контроллерлерінен ажыратуға болмайтын онлайн «балшық» тұзақтарын орнатқан. Жалған құрылғыларды бақылауға тырысқан шабуылдаушылар анонимді болып қалды, бірақ аутентификация әрекеттерінің көпшілігі өндірушінің құжаттамада көрсетілген зауыттық әдепкі пайдаланушы аты мен құпиясөзін пайдаланған.
Олар сондай-ақ Беллекенс «бронебойлы» хостинг деп атаған қызметті пайдаланған. Бұл зиянды әрекеттерге ерекше төзімді, шағымдарды жиі елемейтін немесе билікке тұтынушылардың операцияларын бұзуға кедергі жасайтын интернет-провайдерлерді пайдалануды білдіреді. «Біздің назарымызды соңғы барлау әрекетіне қатысқан инфрақұрылым мен бұрын Ресейге қатысы бар зиянды операциялармен байланыстырған инфрақұрылымның сәйкес келуі аударды», — деді ол. «Біз әзірге нақты топты анықтай алмаймыз, бірақ бұл критерийге сай келетін субъектілер саны салыстырмалы түрде аз, және бұл субъектілер барлау үшін пайдаланған бронебойлы хостингті біраз уақыт бұрын ресейлік топтар да пайдаланған».