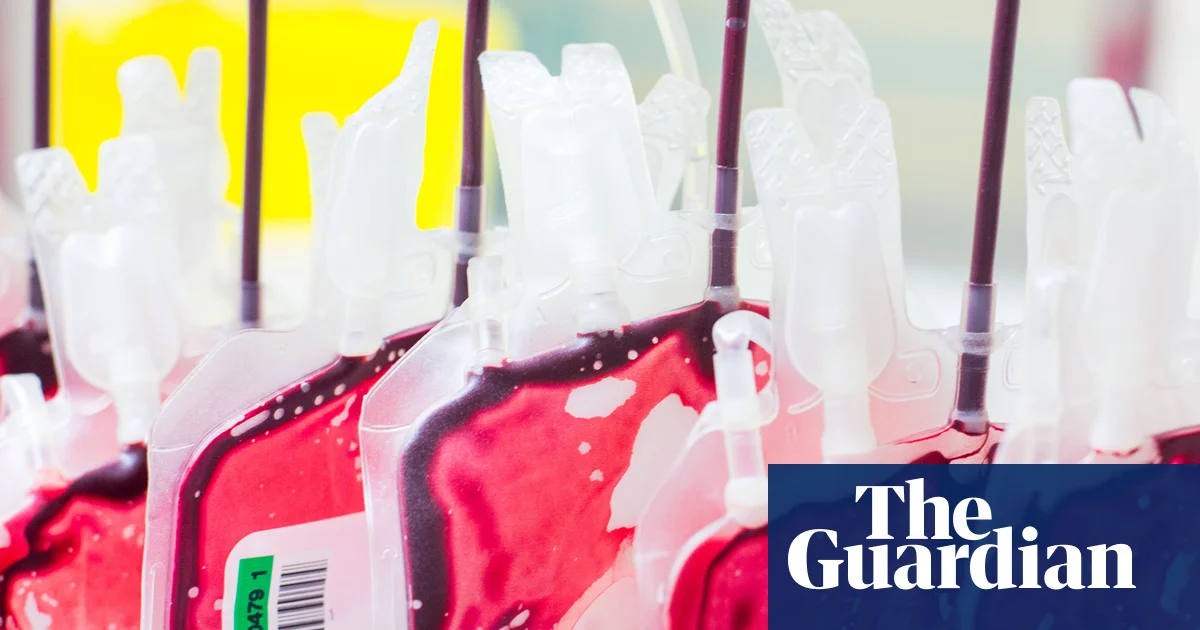
Францияның ұлттық қан қызметі хакерлер үш суық қойманың басқару жүйелеріне кіріп, өмірлік маңызды қан өнімдерінің температурасын көтергенін мәлімдеді. Бұл туралы Qazaqyia.kz порталы The Guardian басылымына сілтеме жасап хабарлайды.
Францияның қан қызметі (EFS) шабуыл барысында температура мен еріту шектері «өте жоғары деңгейге» көтерілгенін, алайда дабыл жүйелерінің арқасында техниктер өнімдер бүлінбей тұрып араласқанын айтты.
EFS — Францияның мемлекеттік қан құю операторы. Ол ел бойынша 1900-ден астам ауруханаға қан, плазма және тромбоциттер сияқты өнімдерді жинайды, тексереді, дайындайды және таратады. Қызмет жылына миллионнан астам пациентке қолдау көрсетеді.
EFS мәлімдеуінше, шабуыл дүйсенбі түні болған. Бұл Еуропадағы тоңазытқыштар мен мұздатқыштарға жасалған соңғы кибершабуылдардың ушығуы болып көрінеді. Соңғы кезде бірнеше еуропалық елдерде супермаркеттердегі тоңазытқыштар мен мұздатқыштардың температурасы 50°C-қа (122°F) дейін көтеріліп, миллиондаған еуро көлемінде азық-түлік зақымдалған.
Сейсенбіде Италия, Германия, Румыния және Ұлыбританиядағы бөлшек сауда дүкендері нысанаға алынды. Ал оның алдындағы күні Бельгия, Эстония, Ирландия, Финляндия, Люксембург, Нидерланды және Швеция өздерінің тоңазыту жүйелеріндегі ақаулар туралы хабарлаған болатын.
Өткен айда Францияда болған шабуылдар толқынында хакерлер 700-ге жуық супермаркеттің салқындату қондырғыларын бақылауға алған. Францияның Crédit Mutuel банкінің аймақтық бөлімшесі сәрсенбіде өзінің кибершабуылға ұшырағанын мәлімдеді.
Ұқсас жағдай тамыз айының басында АҚШ-та да болуы мүмкін. Сол кезде кемінде алты әскери базаның азық-түлік дүкендерінде тоңазытқыштардың жұмысында түсініксіз ақаулар тіркелген. Пентагон ықтимал хакерлік шабуылды тергеп жатыр.
Сейсенбіде Италия үкіметі барлау қызметкерлерімен төтенше кеңес өткізгеннен кейін ЕО өкілі Томас Ренье одақтың агенттіктері ұлттық органдармен бірлескен жауап қалыптастыру үшін шұғыл кеңестер жүргізіп жатқанын айтты.
«Бұл оқшауланған оқиғалар емес, әрине, біз ұжымдық тұрғыдан төзімді болуымыз және осындай кибероқиғаларға дайын болуымыз керек», — деді ол ықтимал кінәлілердің есімін атаудан бас тартып. Шабуылдардың себебі белгісіз, ешкім жауапкершілікті өз мойнына алған жоқ.
Коммерциялық тоңазыту жүйелерін қоса алғанда, құрылғылардың кең ауқымы қашықтан бақыланып, басқарыла алады. Жаңа осалдықтарды жою үшін патчтарды орнатпаса, интернетке қосылған бағдарламалық жасақтама хакерлерге кодқа қол жеткізуге мүмкіндік береді.
Кейбір билік органдары мен сарапшылар Ресейдің 2022 жылы Украинаға басып кіруінен кейінгі мемлекеттік қолдауға ие гибридтік шабуылдардан қорқады. Батыс барлау қызметтері Мәскеудің Еуропада әртүрлі нысандарда диверсиялық науқан жүргізіп жатқанын айтады.
Киберқауіпсіздік компаниясы Sophos-тың қауіп-қатер туралы ақпарат бойынша аға директоры Рейф Пиллинг осы аптада The Guardian-ға берген сұхбатында ең ықтимал сценарийлер — «мемлекеттік негіздегі қабілеттілікті көрсету және сигнал беру» немесе жалғыз хакердің әрекеті екенін айтты.
EFS өзіне тікелей шабуыл жасалмағанын, шабуылдар оның мердігерлері басқаратын суық қоймаларға тигенін мәлімдеді. Зардап шеккен бөлмелерде сақталған өнімдер, оның ішінде қан құюға және дәрі-дәрмек өндірісіне арналған плазма қаптары басқа орындарға көшірілді.
Сонымен қатар, Францияның ұлттық киберқауіпсіздік агенттігі (ANSSI) мен Денсаулық сақтау министрлігіне хабарланғаны, барлық жабдықтарды бақылау күшейтілгені хабарланды.