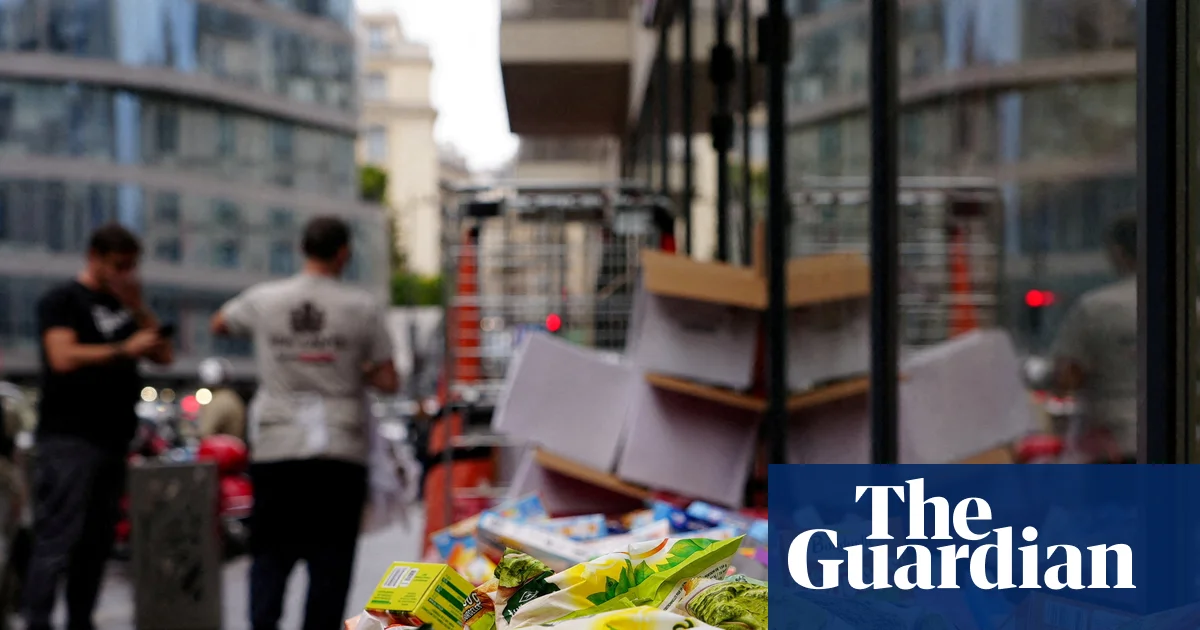
Өткен жексенбіде түн ортасына таяу Франция бойынша жүздеген супермаркеттің суық сөрелерін басқаратын цифрлық термостаттар қалтырап, көтеріле бастады. Бұл туралы Qazaqyia.kz порталы The Guardian басылымына сілтеме жасап хабарлайды.
«Біртүрлі және бұрын-соңды болмаған» кибершабуыл барысында хакерлер мыңдаған мұздатқыш, тоңазытқыш және суытқыш шкафтардың температуралық параметрлерін қашықтан өзгертіп, оларды -27°C-тан (-16,6°F) 50°C-тан (122°F) әлдеқайда жоғары деңгейге дейін көтерді.
Келесі төрт-алты сағат ішінде ішіндегі азық-түлік алдымен еріп, содан кейін баяу пісе бастады.
Сөрелерді толықтыруға ерте келген дүкен қызметкерлері мұздатқыштарды толтыруға барғанда пешті ашқандай ыстық ауа лебі соққанын хабарлады. Нормандиядағы бір супермаркет мұздатқыштарының бірқатары 80°C-қа (176°F) дейін көтерілгенін мәлімдеді. Кейбір дүкендерде температураның шектен тыс көтерілуі өрт тудырып, спринклерлер іске қосылып, судан зақым келді.
«Бұл апат болды», — деді Париждің оңтүстік-батыс маңындағы Исси-ле-Мулино қалашығындағы үлкен Intermarché супермаркетінің бір қызметкері. «Мұндағы мұздатқыштарды 62°C-қа дейін көтерді. Барлығын лақтыруға тура келді. Қаншама ысырап болды.»
Бұзылған азық-түліктің тонналап жойылуынан кейін дүкен қызметкерлері дүйсенбі күні түн ортасына дейін жұмыс істеп, тапсырыс беріп, сөрелерді қайта толтырды. «Бақытымызға орай, сол күні бәрін дерлік қалыпты жағдайға келтіре алдық», — деп қосты тағы бір дүкен қызметкері. «Бірақ мұздатқыштардағының бәрін тазалауға тура келді.»
Дүкен менеджерлері алғашында мұны оқшауланған ақау деп ойлаған болса, көп ұзамай 700-ге жуық дүкен — Intermarché, Coopérative U, Carrefour, Leclerc және Monoprix желілері мен бірқатар шағын тәуелсіз дүкендер — кибершабуылдың құрбаны болғаны белгілі болды.
Coopérative U президенті Доминик Шельшер өзінің 2000 супермаркетінің 80-і нысанаға алынғанын айтты. «Бұл мүлдем бұрын-соңды болмаған, күтпеген және өте ауыр шабуыл. Менің бүкіл кәсіби мансабымда мұндайды көрген емеспін», — деді таңырқаған басшы француз радиосына.
Париж прокуратурасы Францияны Еуропадағы ең көп хакерлік шабуылға ұшыраған елге айналдырған бірқатар кибершабуылдардың соңғысы бойынша дереу тергеу бастады.
Wavestone киберқауіпсіздік және технологиялық компаниясының серіктесі Жером Биллуа шабуылдың саяси диверсия белгілері бар екенін айтты.
«Ең ықтимал екі сценарий: біріншісі — өз мүмкіндіктерін дәлелдеу үшін бірнеше мұздатқышты жарып жібергісі келген жастар немесе белсенділер тобы, екіншісі — ішкі немесе сыртқы мемлекеттік субъектілер жасаған тұрақсыздандыру шабуылы, біз оны диверсия деп атаймыз», — деді ол.
«Шабуылдың сипатына келетін болсақ, ең ықтимал сценарий әлі де тұрақсыздандыру шабуылы — халыққа олардың қауіпсіз еместігін жеткізу, үкімет ыдырап бара жатқандай әсер қалдыру және сайып келгенде қорқыныш ұялатуға арналған шабуыл.
«Қазіргі уақытта мұндай әрекеттерімен танымал екі халықаралық субъект бар: Иран және Ресей.»
Хакерлер мұздатқыштар мен тоңазытқыштарды басқаратын дат компаниясы Danfoss жеткізген контроллерлерді заңсыз иемденген. Супермаркеттердің суық сөрелерінің көпшілігі қашықтан техникалық қызмет көрсету және жүйе ақаулары туралы ескертулер үшін интернетке қосылған. Алғашқы тергеулер хакерлердің дабыл жүйелерін өшіріп, содан кейін термостаттарға араласқанын немесе дабылдардың іске қосылуын болдырмау үшін жібу бағдарламасын бірнеше сағатқа ұзартқанын көрсетеді.
Danfoss өткен жылы қауіпсіздік ақауларын анықтағанын және тұтынушыларға жаңартуларды орнатуды немесе ескірген қолдау көрсетілмейтін жүйелерді ауыстыруды «бұрыннан ұсынып келгенін» мәлімдеді. Зардап шеккен тоңазытқыш қондырғылары «ескірген прошивкамен жұмыс істеген», деді ол. Шабуылдардың бірінші толқынынан кейінгі күндері Францияның кибершабуылдар туралы ескерту орталығы ANSSI басқа екі компанияның контроллерлерін пайдаланатын супермаркеттер де нысанаға алынғанын растады.
Киберқауіпсіздік маманы және зерттеуші Марта Рыбчиньска ескірген бағдарламалық жасақтамамен жұмыс істейтін ескі супермаркет мұздатқыштары және прошивкасы жаңартылмаған жаңа модельдер туралы бұрынғы қауіпсіздік ескертулерін тапқанын айтты.
«Бұл мұздатқыштардың кейбіреулері өндірушілер тарапынан бірнеше жылдан бері қолдау көрсетілмеген және оларды ауыстыру керектігі туралы хабарламалар болған. Басқа мұздатқыштар жаңарақ болғанымен, бағдарламалық жасақтамасы жаңартылмаған», — деді Рыбчиньска.
«Хакерлер осы әлсіздіктерді тауып, пайдаланды.»
Ол қосты: «Мұздатқыштардың көпшілігі әдепкі құпиясөзбен жұмыс істеген сияқты. Хакерлер дабылдарды өзгерте немесе өшіре алды, сондықтан дүкендер тек таңертең бірінші адам келіп, келтірілген залалды көргенде ғана білді.»
Франциядағы соңғы кибершабуыл тамыз айында АҚШ-та болған ұқсас оқиғаны қайталайды: онда ондаған әскери комиссариаттардың — базалардағы азық-түлік дүкендерінің — қосылған тоңазытқыштары мен мұздатқыштары түнде жоспардан тыс жібу цикліне өтіп, азық-түліктің орасан зор жоғалуына әкелді.
Киберқауіпсіздік және тәуекелдерді басқару компаниясы Upguard-тың деректері бойынша Франция хакерлер ашқан жазбалар көлемі бойынша Еуропадағы ең көп хакерлік шабуылға ұшыраған ел болып табылады.
Соңғы үш жылда хакерлер Францияның денсаулық сақтау жүйесін, France Travail мемлекеттік жұмыспен қамту агенттігін, сондай-ақ Natio... [мәтін үзілді]