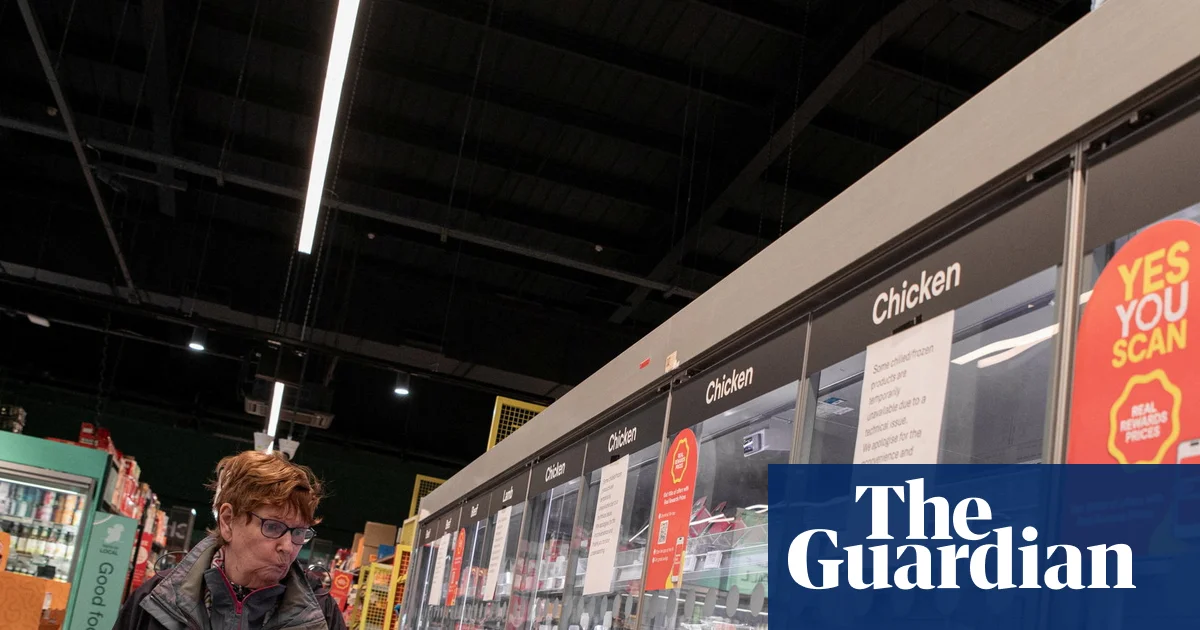
Еуропаның жеті еліндегі супермаркет тоңазытқыштары мен мұздатқыштары істен шықты, кейбір жағдайда термостаттар қашықтан 50°C-қа (122°F) дейін көтерілді. Бұл туралы Qazaqyia.kz порталы The Guardian басылымына сілтеме жасап хабарлайды.
ЕО бұл әрекетті «азық-түлік жеткізу тізбегін әдейі бұзуға және тұтынушылардың оған деген сенімін әлсіретуге бағытталған әрекет» деп айыптады.
Шабуыл Бельгиядағы Carrefour, Intermarché және Ikea дүкендерінің тоңазытқыштарына, Швециядағы Coop пен ICA-ға, Люксембургтегі Delhaize-ке, Финляндиядағы Kesko-ға, Ирландиядағы SupaValu-ға және Эстониядағы дүкендерге тиді.
Бұл үш апта бұрынғы шабуылдардың қайталануы сияқты көрінді: сол кезде француз бөлшек сауда компаниялары интернетке қосылған құрылғыларды басқару бағдарламалық жасақтамасын анонимді хакерлер бақылауға алған соң тоңазытқыштары кенеттен қызып кетуіне байланысты үлкен көлемдегі азық-түлікті жойып жіберуге мәжбүр болған еді.
Ұқсас жағдай тамыз айының басында АҚШ-та да болуы мүмкін: кемінде алты әскери базаның асханаларында тоңазытқыштардың жұмысында түсініксіз ақаулар тіркелді. Пентагон хакерлік шабуыл болды деген күдікті тергеп жатыр.
Бұл кибершабуыл мен хакерлік тактиканың жаңа майданының белгісі болуы мүмкін деп қауіптенеді. Тоңазытқыштар басқару жүйелері хакерлерге қолжетімді жалғыз құрылғы емес. Көптеген пештер, кір жуғыш машиналар, ыдыс жуғыш машиналар және орталық жылыту жүйелері қашықтан қолжетімділік пен автоматты басқару үшін интернетке қосылған.
Саяси мотивпен әрекет ететін «хактивистік» топ та, зиянды бағдарлама таратқан топ та жауапкершілікті өз мойнына алған жоқ. Ешбір ransomware тобы супермаркеттерден ақша талап етпеді — бұл қиын болар еді, өйткені тоңазытқыштар қызып кеткенде зиян қазірдің өзінде келтірілген болатын.
«Мен үшін ең ықтимал екі сценарий — бұл мемлекеттік құрылымдардың мүмкіндіктерін көрсетуі немесе жеке себептерімен әрекет ететін жалғыз хакер», — деді Sophos киберқауіпсіздік компаниясының қауіп-қатерлер туралы ақпарат бөлімінің аға директоры Рейф Пиллинг.
Мемлекетке байланысты ойыншылар теориясы неғұрлым ықтимал болып көрінеді, өйткені халықтың үлкен бөлігіне азық-түліктің сөрелерден жоғалып кетуі айқын психологиялық әсер етеді. Солтүстік Корея өткен аптадағы Binance криптовалюта ұрлығының артында тұрған болуы мүмкін деп есептеледі, бірақ бұл жағдайда Ресей мен Қытайға байланысты хакерлер де күдікке ілінуі мүмкін.
Батыс барлау қызметтерінің басшылары Мәскеу Еуропада әртүрлі нысандағы диверсиялық науқан жүргізіп жатқанын және ол алдағы айларда күшейе түсуі мүмкін екенін айтады.
Кінәліні анықтауды хакерлік шабуылдың салыстырмалы қарапайымдылығы қиындатады. Зиянды бағдарлама қажет болмады, демек қылмыс орнында қарудың ізі жоқ. Пиллинг мұны «резіңке қолғап киіп, қосқыштармен ойнауға» теңеді.
Коммерциялық тоңазытқыштарды басқаратын бағдарламалық жасақтама интернетке қосылған, сондықтан код жолдары хакерлерге осал болуы мүмкін. Дербес компьютерлер мен мобильді құрылғылардан айырмашылығы, онда пайдаланушылар мен IT-менеджерлер үнемі пайда болатын осалдықтарды жөндейтін жаңартуларды орнату қажеттілігі туралы жиі ескертіледі, ал тоңазытқыш сияқты құрылғылардың бағдарламалық жасақтамасы ұзақ уақыт бойы жаңартусыз қалуы мүмкін.
Bitdefender киберқауіпсіздік компаниясының кибероперациялар жөніндегі директоры Ник Джексонның айтуынша, компаниялардың патчтарды орнатуға асықпауының бір себебі — оларды іске қосу уақыт алуы мүмкін, бұл жабдықтың желіден тыс болуы қажет кезеңдерді тудырады, бұл азық-түлік бөлшек саудасы үшін айқын мәселе. Бірақ ол қарапайым түсініктеме де болуы мүмкін дейді: тоңазытқыштарды басқаратын адамдар мәселеден хабардар емес, «бұл туралы ойланбайды және бұл олардың күн тәртібінде бірінші орында емес».
Дүйсенбідегі оқиғалар легінде Швециядағы Coop өзінің кейбір тоңазытқыштары 4G мобильді желісіне қосылғанын, бұл олардың әлдеқайда осал болғанын мәлімдеді. ICA өзінің жүйесін Францияда мәселе туындаған даттық Danfoss компаниясы ұсынғанын айтты.
Қарапайым шешім — бағдарламалық жасақтама жүйелерін патчтау. Бельгиялық Sabcobel тоңазытқыштар тобының мәліметінше, егер 12 қазанда Франциядағы шабуылдан кейін тоңазытқыштарды патчтауды бастамағанда, дүйсенбідегі хакерлік шабуылдың әсері әлдеқайда ауыр болуы мүмкін еді.
Әзірге зардап шекпеген Ұлыбританияда бөлшек саудагерлер «мүмкін болатын шабуылдарға қарсы тоңазытқыштар мен мұздатқыштардың барынша қауіпсіз болуын қамтамасыз ету үшін Ұлттық киберқауіпсіздік орталығымен (NCSC) жұмыс істеп жатыр», — деді Британдық бөлшек сауда консорциумының реттеу мәселелері жөніндегі көмекші директоры Грэм Уинн.
Forescout киберқауіпсіздік компаниясының мәліметінше, интернетке қосылған тоңазытқыш жүйелері Франция, Италия, Греция және Бельгия сияқты елдерде кең таралған.
Оның зерттеу жөніндегі вице-президенті Дэниел дос Сантос: «Біз супермаркеттердің интернеттегі осал жүйелері туралы деректерді тексергенде, Ұлыбритания үздік 10-дыққа кірмеді», — деді. Ол тәуекелді елеусіз деп атаған жоқ, бірақ «қазір Ұлыбритания үшін ол өте жоғары деп айтпас едім» деп қосты.
NCSC өкілі «халықаралық серіктестермен және саламен бірлесіп оқиғаның мән-жайын толық түсіну үшін жұмыс істеп жатқанын» мәлімдеді.